NEXUS AI PLATFORM / SEGURIDAD Y DATOS
Cerrada por defecto. Sus datos, su modelo, su perímetro.
Cuatro afirmaciones, dichas con claridad. Cada una se puede comprobar en una sesión técnica sin que nosotros describamos cómo se aplica. Esta es la página para reenviar a quien revise seguridad donde usted trabaja.
Los datos se quedan dentro de su infraestructura
La información queda confinada dentro de su propio ambiente, y la plataforma corre aislada del GIS de producción. Nada se copia hacia afuera para que funcione.
Cifrada de extremo a extremo
Toda la comunicación usa cifrado de extremo a extremo — tanto con los sistemas de terceros a los que la plataforma se conecta como con el modelo.
Cerrada por defecto
No se requiere acceso externo, y no se permite ninguno. La conectividad externa existe solo donde usted la pida expresamente, lo que convierte la postura restrictiva en el comportamiento por defecto en lugar de la opción reforzada.
El modelo corre donde usted corre
El backend del modelo corre en sus instalaciones o en su propia nube por defecto. Un modelo en nube gestionada es opcional y solo por elección, y con el modelo dentro del perímetro los prompts y el contenido de los documentos nunca salen de su red.
Una sola instalación atiende a varias unidades operativas — cada una con su propio ambiente, sus propios controles y su propio acceso. Los administradores las gestionan lado a lado, y el acceso y la visibilidad se definen por organización en lugar de una sola vez, de forma global. Quien trabaja en una no ve otra, salvo que eso se conceda.
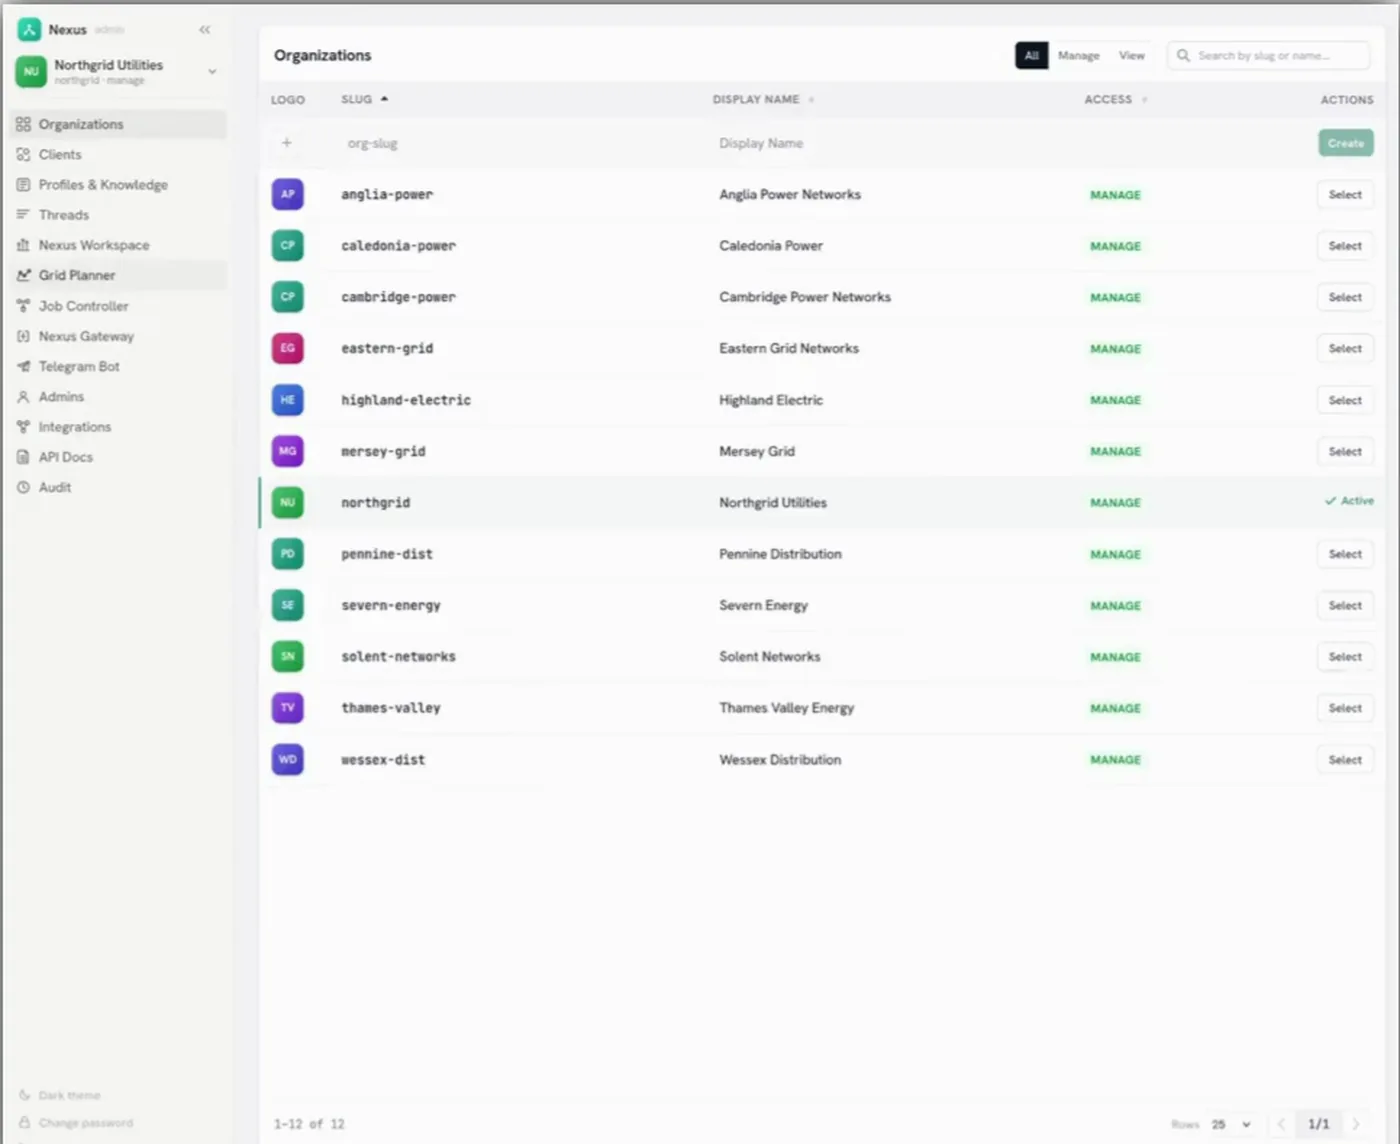
Un perfil no se verifica una sola vez en la puerta. Se aplica en la plataforma, dentro de cada pod, en el mapa y en las respuestas a las consultas.
-
En la plataforma
Si la persona puede llegar a Nexus siquiera, lo que se resuelve antes de cualquier pregunta sobre qué podría hacer una vez adentro.
-
Dentro de cada pod
Qué puede hacer un perfil dentro de un pod determinado, que es una pregunta distinta de si puede abrirlo.
-
En el mapa
Qué capas se le muestran a un perfil, así dos personas pueden abrir el mismo mapa y no estar mirando lo mismo.
-
En las respuestas a las consultas
Qué puede contener una respuesta en lenguaje natural. Esta es la que se olvida: una capa oculta en un mapa vale poco si una pregunta puede devolverla en prosa.
Quién es cada persona, y quién más puede verlo
Los usuarios se autentican contra su directorio corporativo. Las personas de fuera de su organización trabajan bajo el mismo modelo de acceso y no bajo uno paralelo, y los enlaces que se comparten con ellas vencen en lugar de circular indefinidamente.
Qué se hizo, cómo y quién lo hizo
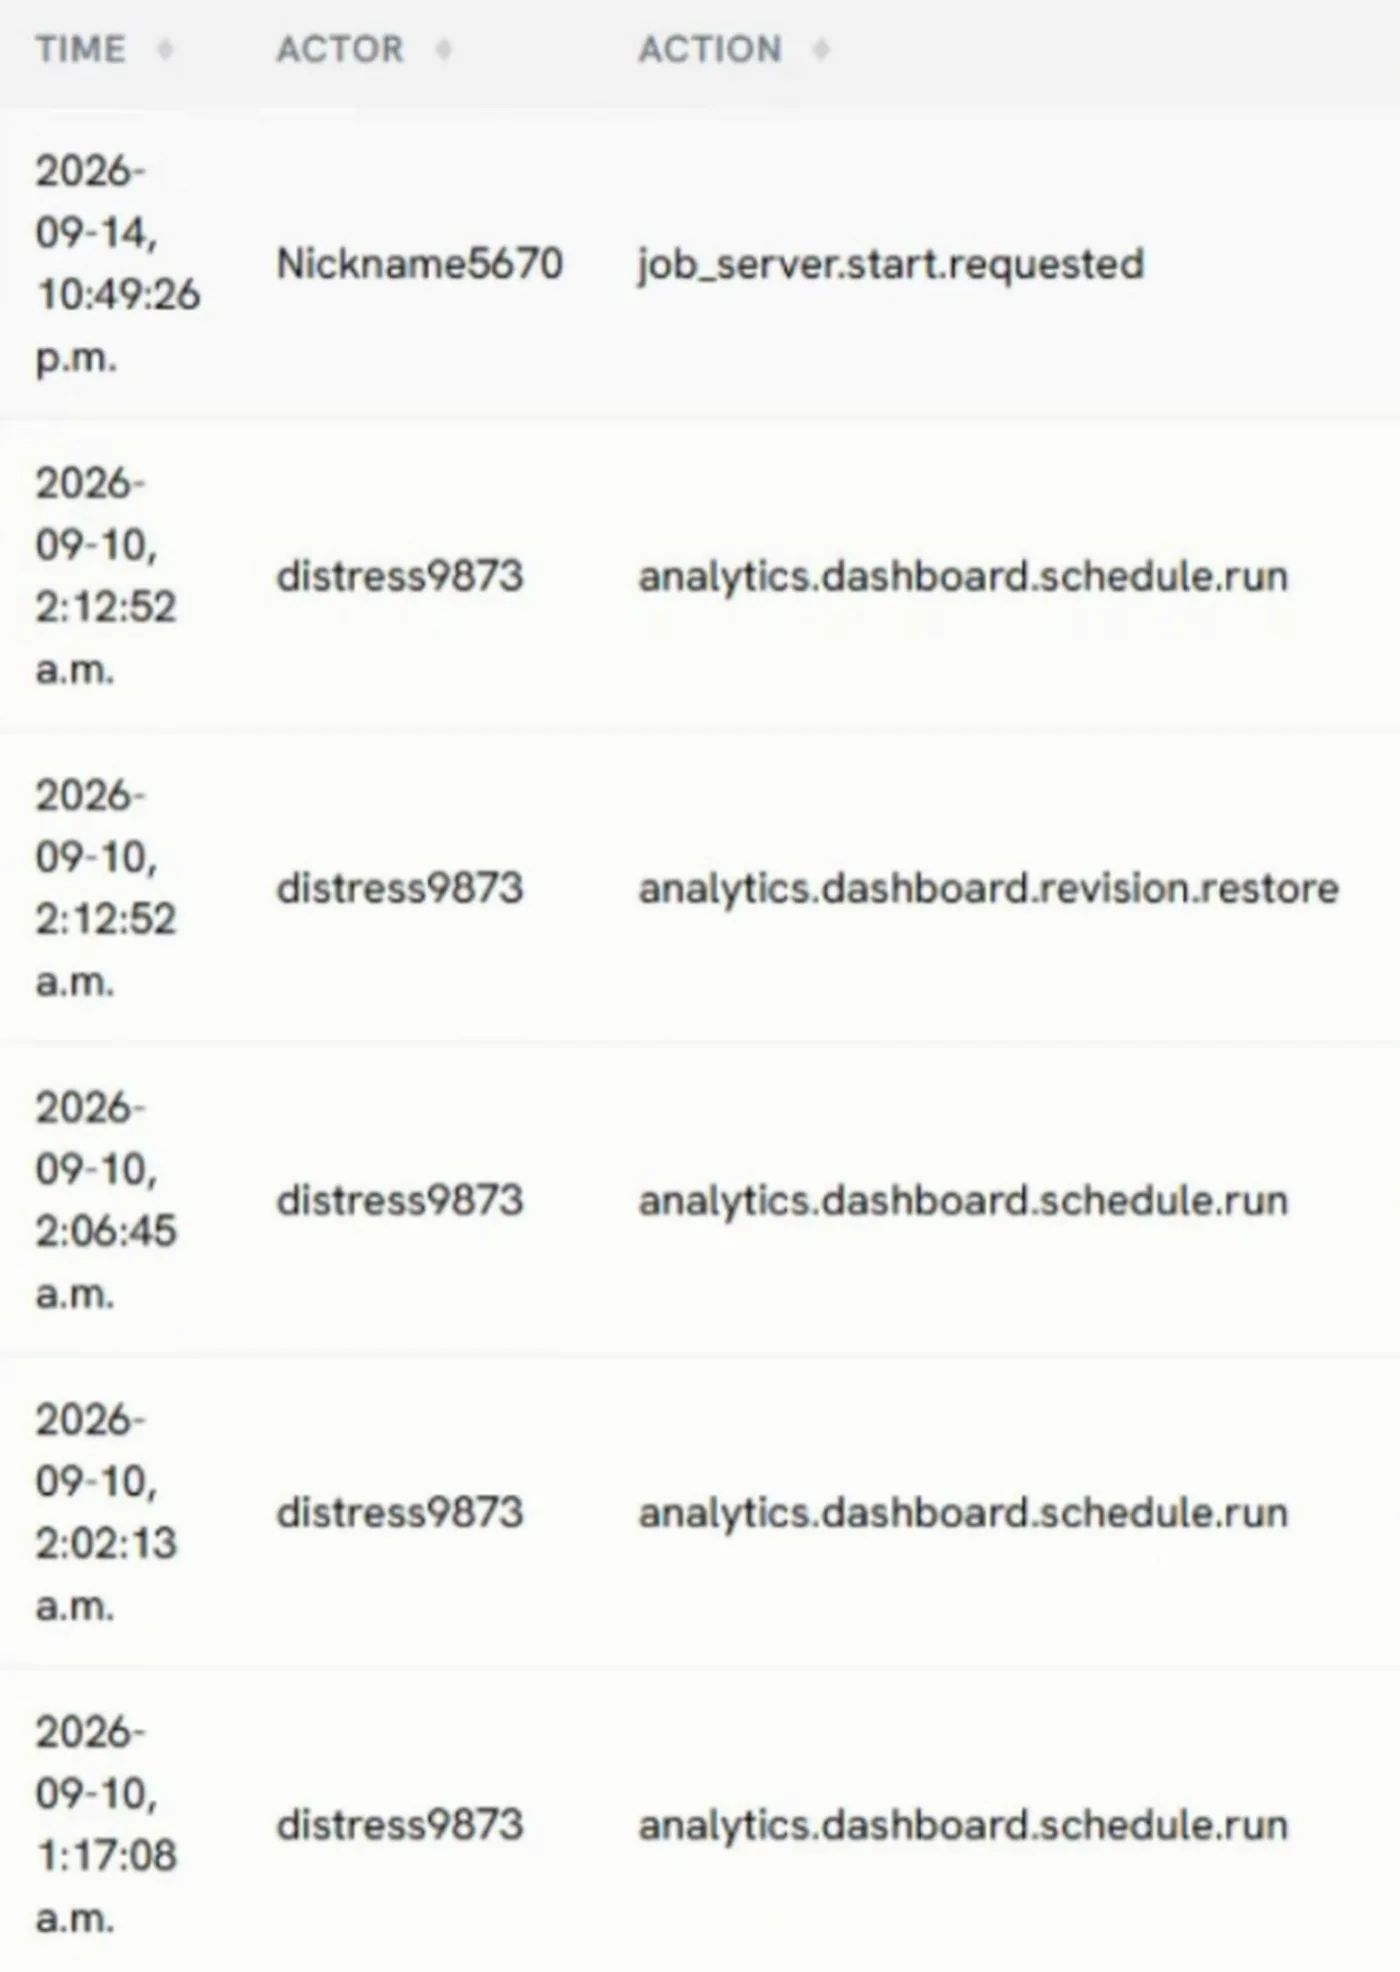
La plataforma escribe la traza de auditoría en el mismo momento en que escribe en el sistema de registro — no después, en un horario programado, ni como una conciliación aparte que alguien tiene que correr. Qué se hizo, cómo se hizo y quién lo hizo viajan con el propio cambio.
- Aquí no estamos afirmando certificación contra ninguna norma. Si su revisión necesita evidencia contra una en particular, tráigala a la sesión y respondemos directamente sobre eso.
- Tampoco hay un compromiso de nivel de servicio en esta página. Eso corresponde a un acuerdo con el que nos pueda exigir, que es un documento distinto de este.
- Lo que se expone arriba es a lo que la plataforma se atiene. Cómo se aplica realmente cada una de esas cuatro propiedades es algo que repasamos bajo acuerdo de confidencialidad, después de la sesión en vivo.
Una sesión técnica responde las preguntas que esta página deliberadamente deja afuera.
Agende una sesión técnica